خادم MCP الذي يركز على الوكيل لفرق اختبار الذكاء الاصطناعي التي يتحكم بها المشغل
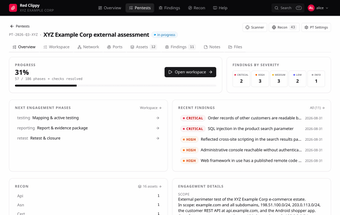
red-clippy، من مؤسس CSPF، هو خادم MCP يقوم بتحويل LLM القياسي إلى مساعد أمني استباقي لإدارة التفاعلات في اختبار الاختراق. إنه يؤطر الأصول، والنتائج، والأدلة حتى يتمكن العميل من المشاركة في مهام دورة الحياة. يتضمن الخادم مصافحة العقيدة، ومخرجات رسم الهجوم، واستيعاب مخرجات الأدوات لتنسيق إجراءات العميل. تستهدف الأداة باحثي الأمن السيبراني، وأعضاء الفريق الأحمر، ومختبري الاختراق الذين يحتاجون إلى تنسيق خاضع للإشراف يقوده العميل للتقييمات.
ما المهام التي يمكنك استخدامها من أجلها؟
يضع الأداة نموذج لغة كتحكم نشط لعمليات اختبار الاختراق. يغطي نطاق وتتبع الأصول، والمراقبة وجمع الأدلة، وتغطية المنهجية، وإدارة النتائج، وتوليد رسومات الهجوم. تشمل حالات الاستخدام تجميع مخرجات الماسحات الضوئية في سياق واحد، وإنتاج مجموعات أدلة منظمة، والحفاظ على سجل تفاعل قابل للتتبع. تشمل صلاحياته دورة حياة اختبار الاختراق بدلاً من مهام التقارير لمرة واحدة، بحيث يمكن للمشغلين مركزية العناصر من أدوات متعددة.
ما مدى دقة وانضباط المخرجات التي ينتجها الوكيل؟
يوفر بروتوكول سياق النموذج وثيقة تعليمات الفريق الأحمر عند بدء الجلسة، مما يوفر للوكيل عقيدة تشغيلية وتعليمات مدركة للسياق. يحدد هذا الهيكل قرارات الوكيل من خلال ربط المخرجات بتغطية المنهجية المتعقبة وصيغ النتائج، مما يساعد على جعل العناصر التي تنتجها الآلة أسهل في التحقق. تقلل العقائد من الاستجابات الحرة، لكن النتائج التي تم توليدها لا تزال تتطلب التحقق البشري قبل أي تقارير رسمية.
ما المدخلات والبيئة التي يحتاجها؟
تتطلب الأداة عميل متوافق مع MCP، على سبيل المثال Claude Desktop، وبيئة محلية تحت سيطرة المشغل الأمني، مع الافتراض الافتراضي:7337. تستوعب مخرجات من الماسحات الضوئية الخارجية وأدوات التحليل وتنظم تلك البيانات لمعالجة الوكيل. يفترض النشر تنفيذ محلي وتحكم من المشغل؛ تم تصميم الخادم لقبول مخرجات أدوات منظمة بدلاً من تغذيات خام غير مدققة من مصادر عامة.
ما الحدود التشغيلية واحتياطات السلامة التي تهم؟
المشروع ليس محصنًا للتعرض العام ومصمم للعمل على آلات تحت سيطرة المشغل، لذا تحدد خيارات الاستضافة المخاطر التشغيلية. ينتج الوكلاء إجراءات وعناصر من الأفضل اعتبارها عناصر مسودة تحتاج إلى مراجعة بشرية. تظهر المناقشات المجتمعية على GitHub وKitploit، مما يدل على الاهتمام، لكن يجب على المتبنين التخطيط للحوكمة، والتحقق من الأدلة، وعمليات العمل المراقبة قبل الاعتماد على الأداة في التفاعلات عالية المخاطر.
من يجب أن يتبنى ذلك ومتى
الأداة تناسب فرق الأمن المستعدة لمعالجة العناصر التي تم إنشاؤها بواسطة الآلات كمدخلات لعمليات المراجعة المنضبطة ولتنفيذ الحوكمة حول إجراءات الوكلاء. إنها غير مناسبة للمجموعات التي تبحث عن أتمتة مستضافة في السحابة دون تدخل أو للمنظمات التي تفتقر إلى إشراف اختبار رسمي. يحقق التبني نتائج إيجابية عندما تجمع الفرق بين إشراف المشغل، والتحقق من الأدلة، والموافقة البشرية قبل نقل النتائج إلى التصحيح أو التقارير الرسمية. هذه الاختيار يكافئ الحوكمة وانضباط المشغل.